PHP2Shellの影響範囲、修正版、追加の注意情報を整理。委託先への質問と、更新・動作確認・ログ確認の進め方を解説します。
「PHPに重大な脆弱性が見つかった」と聞いても、自社や学校のシステムに関係があるのか、すぐには判断できない方も多いのではないでしょうか。ホームページを制作会社に任せている場合も、サーバーを誰が更新するのかまで把握できているとは限りません。
2026年10月21日、PHP開発チームは、外部から不正なプログラムを実行されるおそれがある2件の脆弱性と修正版を公表しました。「PHP2Shell」と呼ばれる問題です。この記事では、学校・行政・企業の担当者に向けて、影響の調べ方と委託先への確認事項を整理します。
情報確認日:2026年10月24日
10月21日に修正された2件とは別に、10月23日には特定の設定・実装に関する追加の注意情報が出ています。「修正版にしたから、すべて確認済み」と判断せず、追加情報も保守担当者に確認してください。
PHP2Shellとは?今回公表された問題
PHPは、Webサイトや業務システムの処理をサーバー側で動かすためのプログラミング言語です。WordPressなどでも使われています。普段の画面にはPHPの名前が出ないため、利用者が知らないまま使っていることもあります。
今回の対象は、PHP本体の内部処理に関する「CVE-2026-109618」と「CVE-2026-109619」です。CVE番号は、脆弱性を識別するための共通番号です。悪用されると、ログインしていない第三者が、PHPの実行権限で不正なコードを動かせる可能性があります。影響は、PHPの動かし方やシステムの構成によって異なります。
PHP開発チームは、Webからのリクエストを処理するPHPの利用環境について、速やかな更新を呼びかけています。ただし、PHPを使っていることと、すでに侵入されたことは別です。まず使用状況と修正の適用状況を調べます。PHP公式の注意喚起もあわせて確認してください。
10月21日に公表された修正版
| 使用している系列 | 10月21日に公表された修正版 |
|---|---|
| PHP 8.2 | 8.2.35 |
| PHP 8.3 | 8.3.36 |
| PHP 8.4 | 8.4.27 |
| PHP 8.5 | 8.5.12 |
上の表はCVE-2026-109618とCVE-2026-109619に対するものです。10月23日の追加注意情報への対応まで含めて保証する表ではありません。影響を受ける範囲と修正版は、IPAの注意喚起で確認できます。
OSやホスティングサービスの提供元が、修正を独自のパッケージに取り込む場合もあります。そのため、画面のバージョン番号だけで未対応と決めつけず、「このCVEへの修正が含まれているか」を提供元の情報と照合してください。サポート終了済みの系列についても、今回の修正の有無と、今後の保守継続は分けて考える必要があります。
10月23日の追加注意情報も確認する
追加で案内されたCVE-2026-115560は、セッション情報の保存方式を実行中に切り替えるなど、通常は少ない設定・実装の組み合わせで起こり得る問題です。10月21日の更新では、この問題は解消されていません。カナダのサイバーセキュリティセンターによる更新情報でも、別途確認が必要な点として案内されています。
具体的には、session.serialize_handlerをphp_binaryまたはphp_serializeに設定し、アプリケーションがini_set()でphpへ変更してからsession_start()を呼び、アップロード進捗機能も有効になっている場合が対象です。担当者が自分でコードを判断する必要はありません。この条件に該当する処理があるか、開発・保守担当者へ確認してください。
PHP公式は、次の通常の不具合修正版が出るまでの対応として、session.upload_progress.enabled=0を案内しています。一方、保存方式を実行中に変更しないアプリケーションは、この攻撃経路の対象ではありません。設定変更の要否や機能への影響は、10月23日のPHP公式情報をもとに判断します。この設定変更だけで、先に公表された2件の更新が不要になるわけではありません。
ホームページだけでなく、業務で使うWebシステムも調べる
確認対象をホームページだけに絞ると、別のサーバーで動く申請フォームや会員サイトを見落とす可能性があります。学校なら学習・校務に関係するWebシステム、行政なら申請や施設予約、企業なら取引先向けポータルなど、ブラウザーから利用する仕組みを一覧にしてみてください。これらがすべてPHP製という意味ではなく、使用技術を確認する対象の例です。
クラウドサービスでも、利用者がPHPを更新する場合と、サービス提供会社が管理する場合があります。「クラウドだから対象外」ではなく、誰がどこまで保守する契約かで確認先が変わります。構成が分からない場合は、契約書や過去の納品資料から、制作会社、開発会社、サーバー会社の連絡先をたどります。
委託先には「大丈夫ですか」より、この4点を聞く
| 確認すること | 回答に含めてほしい内容 |
|---|---|
| PHPを使用しているか | 対象のシステム名、サーバー、PHPの系列・バージョン |
| 今回の脆弱性への対応状況 | 2件のCVEへの修正適用、10月23日の追加情報の該当有無、判断根拠 |
| 更新の実施予定と影響 | 担当者、実施日時、停止の有無、確認する機能、問題発生時の対応 |
| 侵害の兆候を確認したか | 調べたログ・期間、確認結果、追加調査や相談が必要か |
「最新版です」という回答だけでは、どのシステムを、いつ、どの情報に照らして確認したのかが分かりません。対象と確認日、対応結果を一緒に残すと、関係部署への説明や後日の点検に使えます。未確認の項目は、誰がいつまでに調べるかを決めておきましょう。
更新は急ぐ。ただし、業務を止めない段取りも必要
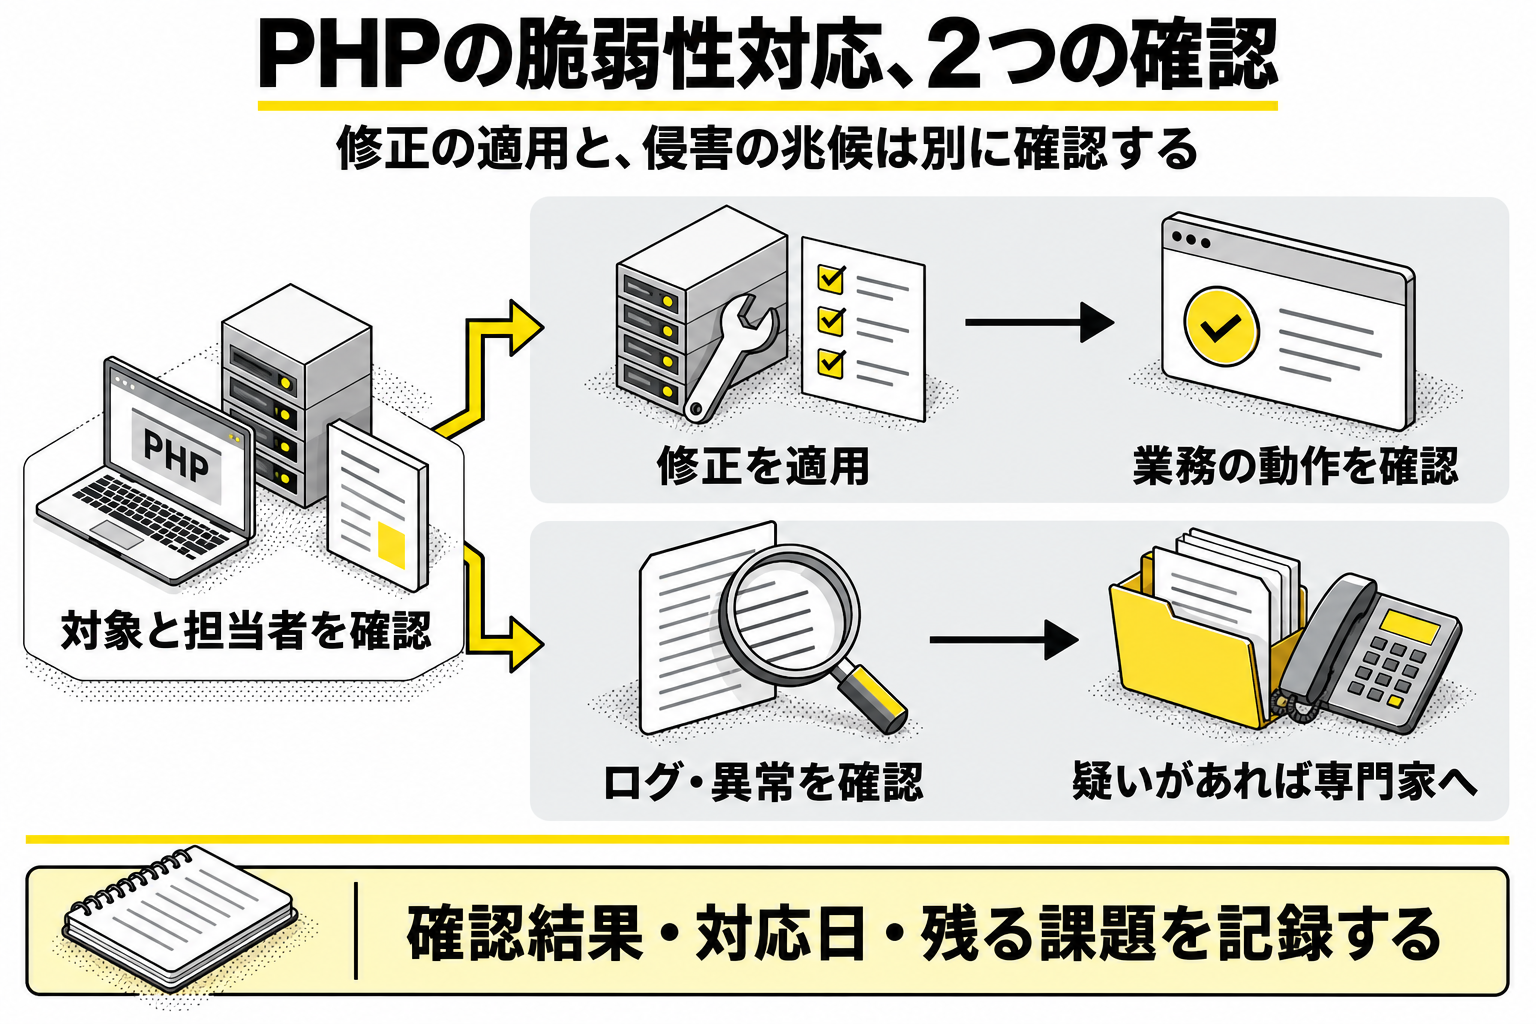
外部から接続できる未対応の環境を優先する
インターネットから利用できるシステムで未対応と分かった場合は、保守担当者と速やかに対応を進めます。長期間の一括テストを待つのではなく、影響の大きい機能に確認範囲を絞り、作業時間と必要な承認を確保してください。すぐ更新できないときは、公開範囲の制限などの暫定策を担当者と検討し、修正を適用する期限も決めます。
戻せる状態と、更新後に確認する操作をそろえる
バックアップは、ファイルだけでなくデータベースや設定も含めて確認します。更新後は、トップページの表示だけで終わらせず、ログイン、入力・保存、ファイル登録、通知、外部サービスとの連携など、実際に使う操作を点検します。学校や行政では、授業、申請の締め切り、窓口対応の予定も共有しておくと、停止時間を判断しやすくなります。
不具合が出たときの連絡先と切り戻し手順も必要です。ただし、脆弱な版へ戻して公開を続けると、元のリスクが残ります。切り戻す場合も、接続を制限するなどの措置と、再修正の予定をセットで判断してください。
更新完了と、侵入されていないことは別に確認する
修正を適用しても、それ以前の不正アクセスの影響まで自動的に消えるわけではありません。JPCERT/CCは、不自然なリクエストやエラー、プロセスの異常終了などの確認ポイントを示しています。一つの兆候だけで侵害を断定せず、目立つ記録がないことだけで安全とも断定しない姿勢が必要です。JPCERT/CCの注意喚起を参照してください。
侵害が疑われる場合は、通常の更新作業だけで終わらせず、責任者と保守担当者に連絡します。ログなどの証拠を残し、影響範囲の確認や被害拡大の防止を進めるためです。原因が分からないまま記録を消したり、初期化したりしないよう、対応窓口を一本化しておきます。
よくある疑問
WordPressやプラグインの更新だけで対応できますか?
今回の2件はPHP本体の問題です。WordPress本体やプラグインを更新しても、サーバーのPHPが同時に更新されるとは限りません。アプリケーションと実行環境、それぞれの更新状況を確認してください。
WAFがあれば、PHPの更新を見送ってもよいですか?
見送る根拠にはできません。WAFはWebへの攻撃を検知・遮断する仕組みですが、提供元の対策が今回の攻撃経路をすべて防ぐとは限りません。補助的な対策として確認しつつ、PHPの修正適用を進めます。
今回を機に、システムを全面的に作り直すべきですか?
緊急の脆弱性対応と、長期的な改修は分けて考えます。今回の修正だけで対応できる部分もあれば、古いプログラムが新しいPHPで動かず、改修が必要な部分もあります。保守期限、更新できない理由、業務への影響を整理してから、残す範囲と見直す範囲を決めることが現実的です。
学校・行政の運用を踏まえた、更新と改修の相談
トッパジャパンは、大企業・行政・学校との取引で培った知見をもとに、システムの開発や保守、セキュリティ強化に対応しています。基盤開発からAIを活用したシステムまで扱える技術力を生かし、画面の機能だけでなく、その裏側で動く環境も含めて検討します。
「既存の委託先から届いた説明を整理したい」「更新に合わせて古い部分も見直したい」といった段階でも、現在の構成、困っていること、止められない業務をお聞かせください。必要な技術と支援範囲を見極め、更新・改修の進め方をご相談いただけます。
まずは対象システムと、確認する担当者を明らかにする
PHP2Shellへの対応は、PHPの利用箇所を特定し、修正の適用状況を確認することから始まります。2026年10月24日時点では、10月21日の修正版に加え、10月23日の追加注意情報も確認が必要です。委託先への質問を具体化し、未対応の環境を優先して、更新・動作確認・ログ確認まで進めましょう。

この記事の著者
- 教育系・製造業のシステム開発・AI開発に強い開発会社「トッパジャパン」の代表取締役社長。現場密着のサポート体制や、豊富な実績・経験をもとにした幅広い対応力、国内外で実績を積んだ優秀なメンバーによる高いコストパフォーマンスで、お客様のニーズにお応えしています。
関連記事
- 2026年10月30日システム開発PHPの重大な脆弱性「PHP2Shell」とは?学校・行政・企業が確認すべきこと
- 2026年10月25日教育校務支援システムの企業選び|主な提供会社と比較ポイント
- Download 資料ダウンロード
弊社の実績をまとめた資料をご用意。
ダウンロードする
ご自由にダウンロードください。 - Contact お問い合わせ・ご相談
ご質問・ご要望等ございましたら
問い合わせする
お気軽にお問い合わせください。