更新、権限管理、AI・クラウド利用、復旧、初動、委託先との役割分担。学校・行政・企業が、今ある対策を点検するための実務ガイドです。
「システムは専門の会社に任せている」「ウイルス対策ソフトも入っている」。それでも、誰が更新を判断するのか、退職した人のアカウントが残っていないか、障害時にデータを戻せるかは、別に確認する必要があります。
学校には児童生徒や保護者の情報があり、行政には住民情報や申請データ、企業には顧客情報や設計資料があります。守る対象は違っても、情報を扱う人、システムを保守する人、事故のときに判断する人の役割が曖昧だと、対策から漏れる部分が生まれます。
この記事では、学校・行政・企業の担当者が委託先と点検できるように、セキュリティリスクを6つの観点で整理します。新しい製品を購入する前に、今ある対策が実際の運用で機能しているかを確かめてみてください。
2026年の脅威から見える「自組織の中だけでは守れない」リスク
IPAの「情報セキュリティ10大脅威 2026」では、組織向けの上位にランサム攻撃、サプライチェーンや委託先を狙った攻撃、AIの利用をめぐるサイバーリスクが挙がっています。脆弱性の悪用も4位に位置しています。これは専門家の審議・投票による順位であり、被害件数や発生確率のランキングではありません。IPAの公表資料で選定方法も確認できます。
この動向を実務に置き換えると、端末の対策だけでなく、委託先の接続、クラウドの権限、外部AIへの情報入力も確認対象になります。自組織が管理する部分と、外部の会社に任せる部分の境界を、契約と実際の設定の両方で確かめる必要があります。
点検の出発点は「何を止めたくないか」
情報漏えいだけでなく、授業ができない、申請を受け付けられない、受発注が止まるといった影響も考えます。守る情報と、継続したい業務を先に挙げると、対策の優先順位を決めやすくなります。
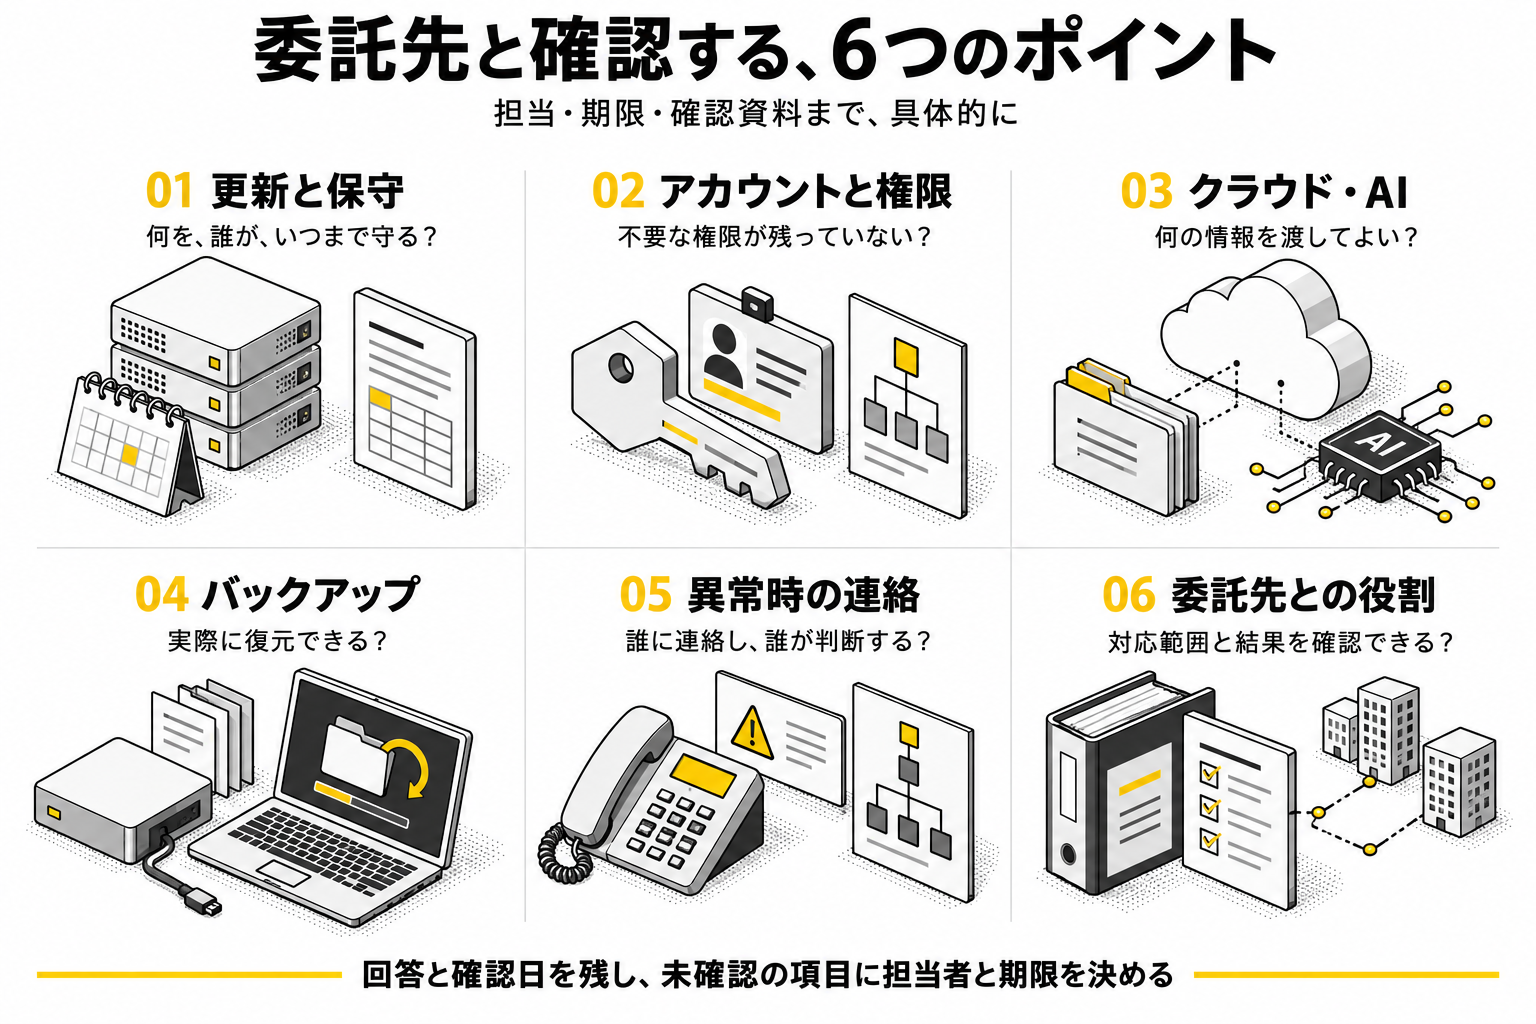
1.システムの一覧と、更新する担当者はそろっているか
システム名と契約先だけの一覧では、脆弱性が公表されたときに対象を判断しにくくなります。利用目的、管理責任者、保守会社、使用している主なソフトウェア、サポート期限まで記録しておくと、確認先が明確になります。サーバーだけでなく、VPNなどの接続機器や、独自に導入したクラウドサービスも対象です。
たとえば、担当者が交代したあとも、使われていない申請サイトが公開されたままになっているケースを考えてみてください。利用者が少なくても、外部からアクセスできるなら点検は必要です。使っていないものは放置せず、停止できるか、残すなら誰が保守するかを決めます。
保守契約では、「更新作業を行う」だけでなく、脆弱性情報を誰が確認し、緊急時に誰の承認で作業するのかまで合わせておきます。通常の月次作業と、急を要する修正では、必要な連絡・判断の速さが違うためです。
2.必要な人にだけ、必要な権限が渡っているか
アカウントを発行する手順があっても、異動、退職、契約終了の際に権限を取り消す手順が抜けていることがあります。学校なら年度替わり、行政や企業なら人事異動や委託契約の更新を、点検の機会として予定に組み込みましょう。
文部科学省の「教育情報セキュリティポリシーハンドブック」では、情報の重要性に応じた取り扱いと、必要な人への権限付与を説明しています。閲覧できることと、編集・複製・ダウンロードできることを分けて考える点は、業務システムの点検でも参考になります。同ハンドブックの情報資産管理の説明を参照してください。
管理者や外部から接続するアカウントは、可能な範囲で多要素認証を使い、複数人での共用を避けます。委託先の作業用アカウントも、接続目的と利用期間を決めると確認しやすくなります。担当者の交代に備えて、正規の管理権限を引き継ぐ方法も残しておきます。
3.クラウドやAIへ渡してよい情報が決まっているか
「外部への持ち出し禁止」という規程だけでは、ファイル共有や生成AIの利用時に迷います。個人情報、未公開資料、契約上の秘密情報など、データの種類ごとに、利用できるサービスと操作を具体化する必要があります。
たとえば、職員が資料を要約するために外部AIへアップロードする場合、資料の中身だけでなく、契約条件、保存期間、学習への利用、閲覧できる人も確認対象です。「学習には使わない」という条件だけで、保存やアクセスの問題まで解決するわけではありません。利用するサービスと契約によって確認結果は変わります。
社内文書を検索するAIを導入する場合は、AIからも元の文書の閲覧権限を守れるかを確認します。利用者には見せていない資料が回答に混ざらないか、テスト用の文書とアカウントで検証しておくと、仕様書の表現だけでは分からない問題を見つけやすくなります。
IPAは、AIサービスの契約内容の確認、秘密情報の安易な入力の防止、組織が把握していないAI利用への対応などを挙げています。「情報セキュリティ10大脅威 2026」解説書のAIに関する章を参考に、現場が判断できるルールへ落とし込みます。
4.バックアップは「ある」ではなく「戻せる」か
バックアップの保存に成功していても、必要なデータがすべて含まれているとは限りません。また、本番システムと同じアカウントで消せる保存先では、アカウントの侵害時に両方を失うリスクがあります。
米国CISAのランサムウェア対策ガイドは、重要データのオフラインかつ暗号化されたバックアップと、定期的な復元テストを推奨しています。自組織でも、通常の利用環境から切り離した保管方法や、変更・削除を制限する仕組みを保守会社と検討してください。CISA「#StopRansomware Guide」が参考になります。
打ち合わせでは、「バックアップは毎日取っていますか」から一歩進めて、「最後に復元したのはいつですか」「どこまでのデータが戻り、何時間かかりましたか」と聞くと具体的になります。授業、窓口、受発注など、先に再開すべき業務を決め、その順で戻せるかも確認しましょう。
なお、バックアップは復旧のための対策です。外部に持ち出された情報を取り戻したり、情報漏えいそのものを防いだりするものではありません。権限管理や接続制限などと組み合わせて考えます。
5.異常に気づいた人が、迷わず連絡できるか
連絡先の一覧があっても、夜間や休日につながらない、担当者が異動している、停止の判断をする人が決まっていないと、対応が遅れます。現場からの連絡窓口、判断する責任者、保守会社への連絡方法を一本の手順にまとめておくと、初動で迷いにくくなります。
最初の連絡では、発見した時刻、使っていた端末やシステム、画面の状況、すでに行った操作を伝えます。パスワードや住民・顧客の個人情報を、連絡のために不要な相手へ送らないことも大切です。
机上訓練では、「朝、共有フォルダーが開けなくなった」といった状況を一つ設定し、誰が最初に連絡を受け、誰が利用停止を判断するかを順に確認します。訓練で迷った箇所を直す方が、手順書を作成して保管するだけよりも、実際の対応につながります。
6.委託先の「対応済み」を確認できる資料があるか
委託先に責任を押し付けるためではなく、同じ認識で運用するために、対応の記録を残します。更新履歴、権限一覧、バックアップの復元結果、作業時の連絡記録などがあれば、担当者が替わっても状況を把握しやすくなります。
認証の取得や会社の知名度は判断材料ですが、それだけで個々のシステムの設定や運用まで確認できるわけではありません。再委託の有無、作業用アカウントの管理、事故を把握したときの連絡、契約終了時のデータ返却・削除など、任せる業務に応じて確認します。
学校、行政、企業では、適用される規程や調達条件が異なります。教育向けガイドラインを、そのまますべての企業の義務として扱うことはできません。文部科学省のガイドラインとハンドブックなどの公的資料を参照しながら、自組織の規程と契約に合う確認項目を選びます。
委託先との打ち合わせに使える点検表
| 確認する質問 | 見たい資料・記録 |
|---|---|
| 何を、誰が、いつまで保守しますか? | システム一覧、保守範囲、サポート期限、緊急更新の連絡手順 |
| 不要な権限は残っていませんか? | 利用者・管理者・委託先の権限一覧、異動・終了時の処理記録 |
| クラウドやAIへ何を渡せますか? | 利用サービス一覧、データの分類、契約条件、共有・閲覧の設定 |
| 実際に復元できることを確かめましたか? | 復元テストの実施日、対象データ、所要時間、残った課題 |
| 異常時は誰へ連絡し、誰が判断しますか? | 連絡網、責任者、時間外の連絡方法、訓練の記録 |
| 委託の境界と、対応結果が分かりますか? | 役割分担、再委託条件、作業報告、契約終了時の取り決め |
この表は、一般的な点検のたたき台です。すべての項目に丸が付けば安全という判定表ではありません。「確認済み」「要対応」「不明」を分け、不明な項目には確認する人と期限を書き添えると、次の打ち合わせで進捗を追えます。
全部を入れ替える前に、リスクと費用の優先順位を決める
点検で課題が見つかっても、すべてのシステムを一度に作り直す必要があるとは限りません。未使用アカウントの停止や共有範囲の見直しで対応できるものと、古いソフトウェアの改修や構成変更が必要なものを分けます。
優先順位は、外部から接続できるか、重要な情報を扱うか、止まるとどの業務に影響するか、復旧手段があるかを踏まえて決めます。「今すぐリスクを下げる作業」と「次の更新で設計から見直す作業」を分けると、限られた時間と予算で着手しやすくなります。
学校・行政との取引で培った知見を、システムの設計と運用へ
トッパジャパンは、学校や行政、大企業との取引実績を持ち、基盤開発、エンタープライズシステム、AI技術の活用、セキュリティ強化などに対応しています。利用者向けの機能だけでなく、アクセス権限やデータの扱い、保守を含めて検討できることが強みです。
必要な技術を見極め、それに合う人材と支援範囲を提案する方針のもと、過剰な構成を前提にせず、技術面と費用面の両方からご相談いただけます。点検で整理した課題をもとに、「設定の見直しで済むのか」「部分的な改修が必要なのか」といった判断からご相談ください。
「対策を入れたか」から「運用できているか」へ
セキュリティリスクを減らすには、製品の導入に加えて、更新、権限、データの扱い、復旧、初動、委託先との役割分担を確認する必要があります。まずは、守る情報と止めたくない業務を挙げ、委託先と点検表を埋めることから始めてみてください。

この記事の著者

- 教育系・製造業のシステム開発・AI開発に強い開発会社「トッパジャパン」の代表取締役社長。現場密着のサポート体制や、豊富な実績・経験からをもとにした幅広い対応力、国内外で実績を積んだ優秀なメンバーによる高いコストパフォーマンスで、お客様のニーズにお応えしています。
関連記事
- 2026年11月3日システム開発委託していても残るセキュリティリスク|学校・行政・企業の6つの点検ポイント
- 2026年10月12日DXICT教育の導入手順|学校で定着させる5つのステップ
- 2026年9月27日システム開発受託開発とラボ型開発の違いとは?向いている案件・費用・進め方を解説
- 2026年9月23日AI開発レガシーシステム刷新とAI活用の進め方|DX前に整理すべきポイント
- Download 資料ダウンロード
弊社の実績をまとめた資料をご用意。
ダウンロードする
ご自由にダウンロードください。 - Contact お問い合わせ・ご相談
ご質問・ご要望等ございましたら
問い合わせする
お気軽にお問い合わせください。